Зачем и как обучать сотрудников организации безопасности информации
Информационная база организации содержит данные, отражающие результаты деятельности, планирование. Утечка информации приводит к серьёзным последствиям — утрате конкурентоспособности, снижению финансовых показателей, возникновению конфликтов внутри персонала. Важно обеспечить защиту данных с использованием технических и организационных методов.
Значение информационной безопасности
Задача службы информационной безопасности — выявление внутренних и внешних угроз, пресечение несанкционированного доступа, разработка мер по обеспечению защиты данных.
Защите подлежат сведения:
- финансовые документы;
- новые разработки;
- пароли и ключи доступа;
- персональная информация о персонале;
- сведения о партнёрах, клиентах, поставщиках.
Информационная защита должна базироваться на требованиях законодательства, быть комплексной, надежной и безотказной. Несанкционированная утечка данных может быть вызвана человеческим фактором — некомпетентностью в данном вопросе, пренебрежением правилами работы. Чтобы этого избежать, необходимо обучение методам защиты информации компании.
Роль персонала в обеспечении информационной безопасности
Персонал организации — одновременно часть информационной безопасности и источник угроз. Большую часть проблем создают сотрудники, в основном из-за непреднамеренных ошибок. Задача для защиты информации — работа с персоналом. Необходимо проанализировать и оценить уровень честности и благонадёжности работников. Они должны выполнять обязательства хранения и защиты данных, к которым имеют доступ в процессе работы. Немаловажную роль играет благоприятный производственный климат.
Анализ выделяет следующие виды угроз информационным ресурсам:
- некомпетентный персонал;
- хакеры;
- работники, неудовлетворенные статусом или зарплатой;
- лица, намеченные к увольнению по приказу начальства, которые могут похитить информацию с целью мести;
- шпионаж.
Необходимо уделять внимание подбору кадров, проверять данные, указывающие на сомнительные ситуации, компрометирующие связи. Персонал должен понимать, что такое коммерческая тайна, кому принадлежат данные, какая предусмотренная ответственность за их разглашение.

Методы обучения
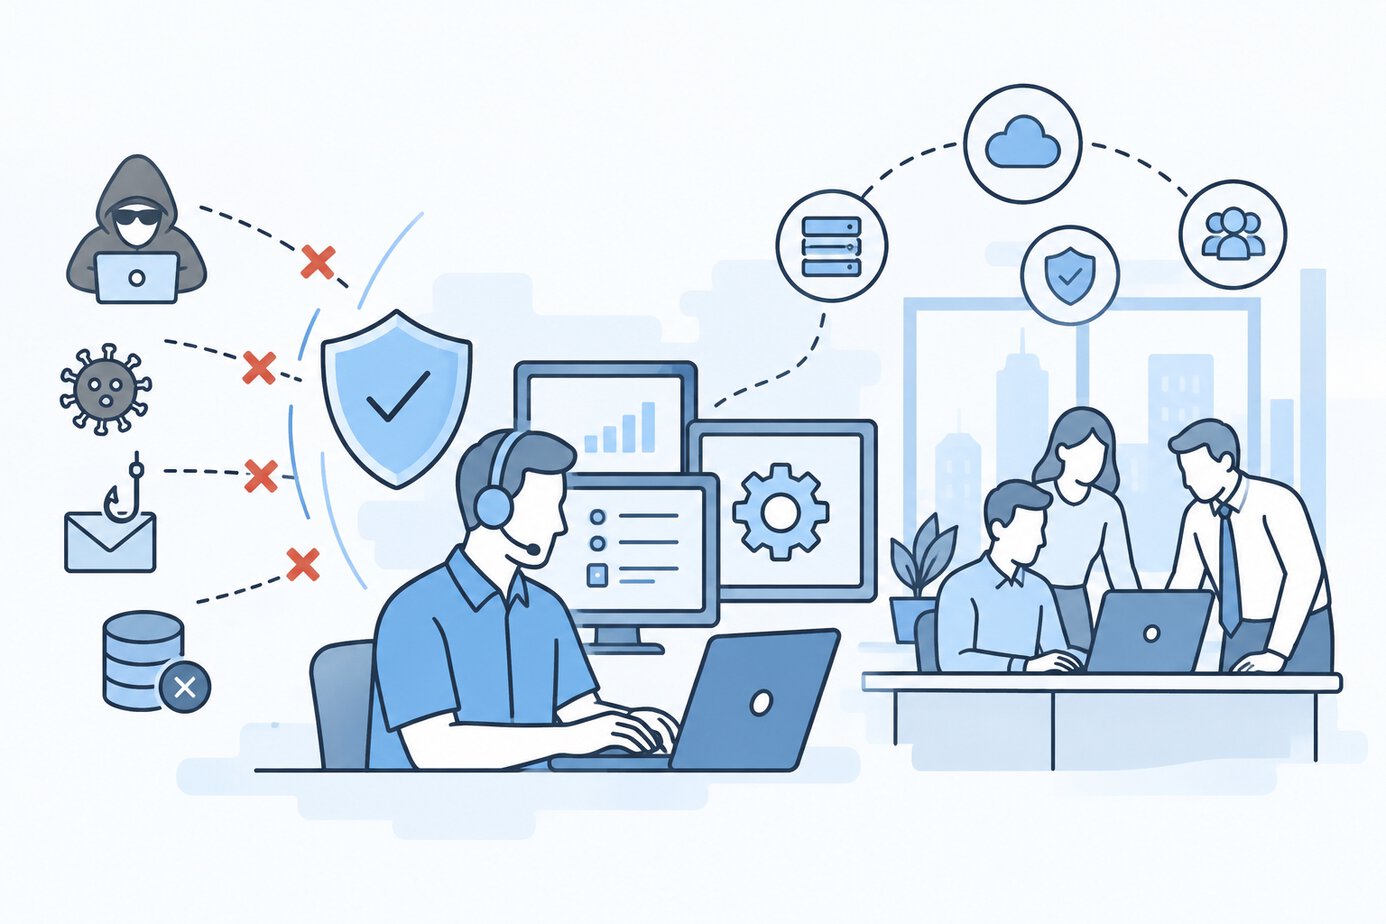
Специалисты по IT-технологиям выявили, что примерно 50% хакерских атак приходятся на фишинг и другие подобные приёмы, а остальные связаны с погрешностями в работе персонала. Необходимо разобраться в следующих понятиях.
Социальная инженерия
Мошенники используют методы социальной инженерии, психологические манипуляции, чтобы человек добровольно сообщил секретную информацию. Злоумышленники стремятся спровоцировать сильные эмоции, вызвать доверие у жертвы, убедить в срочности решения вопроса. В этой ситуации необходимо не доверять собеседнику на слово, уточнить информацию, не сообщать логины, пароли, коды.
Популярен фишинг, метод предусматривает использование специальной уловки. Человек получает сообщение, обещающее получение каких-либо благ. Для этого необходимо перейти по ссылке, скачать программу. Во время этой процедуры в сеть проникает вредоносное ПО, похищающее секретную информацию.
Аутсорсинговая компания BitRaid оказывает организациям комплекс услуг по обеспечению информационной безопасности: идентификацию, контроль доступа, установку антивирусного ПО, администрирование средств шифрования. С каждым клиентом заключаем соглашение SLA.
Организация удалённой работы
При плюсах у удалёнки есть недостатки, домашние компьютерные сети имеют слабую защищённость. Для защиты данных нужно установить антивирусную программу на всех гаджетах, через которых человек контактирует с организацией, получает доступ к корпоративной сети. Уязвимые каналы для доступа — операционные системы и приложения.
Регулярное обновление позволит повысить уровень безопасности, снизить риск взлома аккаунта хакерами. Желательно выбрать автоматический режим загрузки и установки. Настройте шифрование Wi-Fi, используйте надёжный пароль. Он должен содержать уникальную комбинацию, не связанную с вашей семьёй, адресом. Не используйте для работы общественные сети Wi-Fi или воспользуйтесь подключением через VPN. Установите системы межсетевого экрана — файерволы, брандмауэры.
Парольная политика, двухфакторная аутентификация
Необходимо выбрать пароль, который хакерам невозможно угадать или подобрать. Хакеры используют сложные технологии, пользуются данными из социальных сетей, прибегают к фишингу. Правильный пароль должен состоять как минимум из 10–12 символов, не содержать простых последовательностей цифр или букв, распространённых слов. Чем больше в пароле разнотипных символов, тем он надёжнее. Не употребляйте слова, связанные друг с другом по смыслу.
Не пользуйтесь паролем повторно, каждый раз он должен быть уникальным. Не записывайте пароли в блокнот, не храните на рабочем столе. Важный уровень защиты аккаунта – двухфакторная аутентификация. Дополнительная проверка осуществляется после успешного ввода пароля. Можно использовать методы, доступные только вам – SMS, электронную почту, биометрию, USB-ключ. Даже если злоумышленники узнают пароль, двухфакторная аутентификация не пропустит их в аккаунт.
Цифровая гигиена
Важно наблюдать научить персонал соблюдать правила информационной безопасности в социальных сетях.
Необходимо выполнять следующие правила:
- не давать гаджет в руки посторонним людям;
- использовать надёжные пароли;
- не выкладывать в интернет личную информацию;
- отказываться от запросов на дружбу от незнакомых людей;
- отслеживать, какие приложения имеют к чему доступ;
- обновлять ПО и операционные системы на устройствах;
- внимательно открывать электронные письма;
- не скачивать ПО с неизвестных сайтов;
- делать резервные копии.
Персонал должен понимать, что мошенники используют комфортность доступа к цифровым серверам. Можно использовать различные форматы для обучения персонала – лекции, тренинги, учения, игры. Современные платформы предлагают организовать обучение в очной форме и дистанционно. Наименее эффективный вариант — традиционный инструктаж.
Любой способ учёбы необходимо дополнить элементами тренинга и геймификации. Наибольшее впечатление производит, как за считанные минуты можно вычислить пароль, найти информацию о присутствующем, осуществить звонок с подменного номера, показать, как легко изобразить голос или лицо человека. Обучение персонала позволяет существенно снизить количество инцидентов.